写真の裏側 #特別編 その被害は、ひとごとではない——2026年のサイバー攻撃を数字で読む
この記事は、AIを使って調査・執筆しています。各組織の発表や警察庁の統計などの一次資料に当たって照合し、複数のAIによる確認も重ねたうえで公開しています。
連載「写真の裏側」は、カメラ・写真・映像のビジネスと文化を扱っています。今回の記事は2026年の秋に国内で情報漏えいやシステム停止の発表が相次いだことを受け、通常の連載とは別に書いた特別編です。
情報は2026年10月11日時点のものです。続報で人数や原因が変わることがあります。また、今回の記事では、被害にあった組織は被害者であると考え、攻撃者の側の主張は掲載しておりません。
はじめに:この秋、あなたのすぐ近くで
その被害は、ひとごとではない。2026年9月25日の夜、日本郵便の「郵便局アプリ」が緊急メンテナンスに入った。外部から不正なアクセスがあり、19人分の氏名、住所、生年月日、電話番号などが抜き取られていた[1]。翌26日には京王電鉄が、グループのサーバーがランサムウェアの攻撃を受け、一部のグループ会社の営業システムに支障が出ていると発表した。電車は別の仕組みで動いており、運行に影響はなかった[2]。
9月30日の朝には、佐川急便が「お荷物問い合わせサービス」への不正アクセスに気づいた。荷物の送り主や届け先の氏名、住所、電話番号などが流れ出たおそれがある[3]。
10月7日、神奈川県横須賀市は、ふるさと納税の返礼品の配送を委託先を通じて佐川急便に再委託しており、6月下旬以降の寄附者の情報も漏えいしたおそれがあると発表した[4]。
同じ日の未明には、クラウドサービスのIDCフロンティアで、東日本の設備の一部がランサムウェアの攻撃で止まった。8日の第3報によると、個別に連絡した利用者は495の企業・自治体にのぼり、保管されていたデータは取り出しも復元も難しい見通しだという[5]。
佐川急便に荷物を頼んだ覚えがなくても、通販で買い物をすれば、届け先としての名前と住所は配送の会社に渡る。横須賀市に寄附をした人は、自分の情報が市の委託先のさらに先にある会社にあるとは思っていなかったかもしれない。IDCフロンティアの名前を知らなくても、ふだん使うサービスの裏側でその設備が動いていた可能性はある。
サイバー攻撃の被害は、自分が選んで取引した相手からだけでなく、その先の委託先や、目に見えない基盤からもやってくる。2026年の日本で、こうした被害とまったく無縁でいられた人は、思うより少ないのではないか。それでも多くの人にとって、サイバー攻撃はまだ「どこかの会社で起きたこと」に見える。本稿は、その距離を数字と事例で縮めることを目指す。
先に立場をはっきりさせておく。本稿は、被害を受けた会社や自治体を責めるものではない。攻撃を仕掛けたのは攻撃者であり、被害を受けた組織は被害者である。どこかの守りが甘かったと指摘しても、次の被害は防げない。知りたいのは、何が起き、なぜ起き、私たちに何ができるかである。
数字で見る2026年
読む前に、3つの約束
数字を見る前に、本稿で守る3つの約束を書いておく。サイバー攻撃の報道では、ここが混ざって伝わることが多いからである。
1つ目は、日付を分けることである。攻撃者が入り込んだ日(発生)、組織が気づいた日(検知)、世の中に知らせた日(公表)は、同じ日とは限らない。郵便局アプリは9月25日に緊急メンテナンスを行い、29日に公表した[1]。海外では、入り込まれてから公表まで1年以上かかった例もある。原因や範囲を調べる時間が要るためで、公表が遅いことが、そのまま隠していたことを意味するわけではない。
2つ目は、人数と件数を分けることである。郵便局アプリで抜き取られた情報は69件で、人数にすると19人分だった[1]。1人の情報が何件にも分かれて記録されていることは珍しくない。「○万件」と「○万人」は別の数字である。
3つ目は、警察庁の数字が「報告件数」であることである。警察庁がまとめるランサムウェアの被害の件数は、企業や団体から警察に報告されたものだけを数えている。気づいていない被害や、報告されなかった被害は入らない。また、警察庁は被害を受けた組織にアンケートを行っており、侵入の経路や復旧の費用は、答えた組織だけが母数になる。本稿では割合を書くとき、母数をあわせて示す。
ランサムウェアの報告は、半期で過去最多
ランサムウェアとは、会社のパソコンやサーバーのデータを暗号化して使えなくし、元に戻すことと引き換えにお金を要求する攻撃である。最近は、暗号化する前にデータを盗み出し、「払わなければ公開する」と二重に脅す手口が主流になっている。
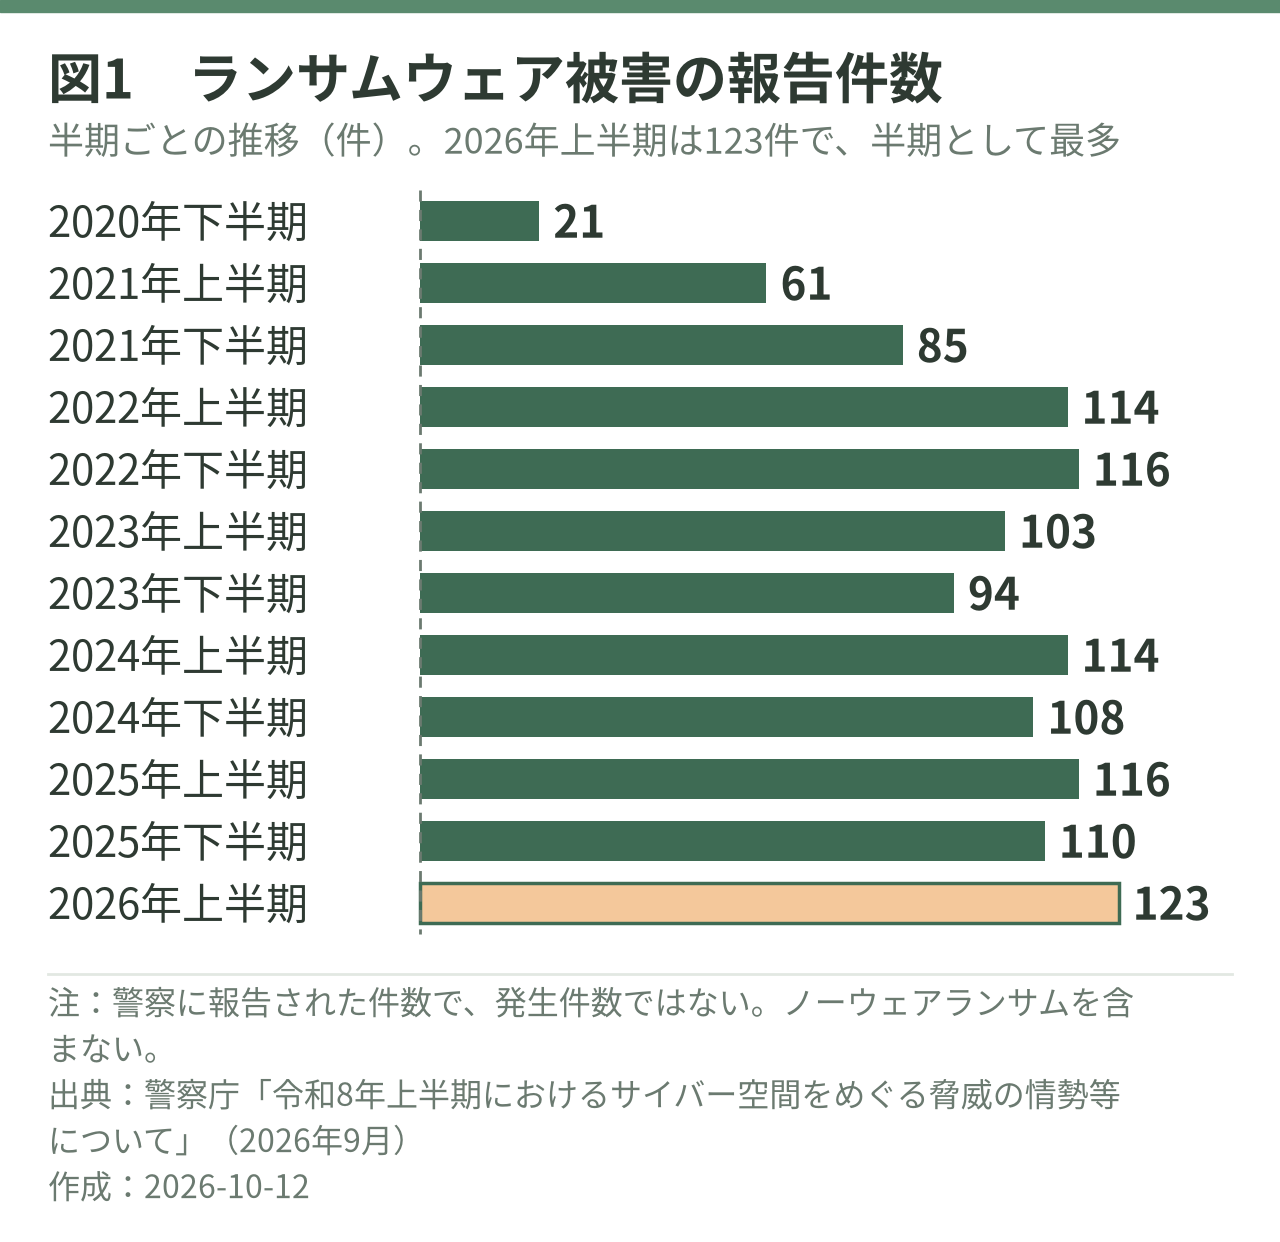
警察庁が2026年9月10日に公表した資料によると、2026年上半期(1〜6月)に企業や団体から報告されたランサムウェアの被害は123件だった。統計を取り始めた2020年下半期以降、半期として最も多い[6]。手口別に集計された66件のうち61件が、この二重に脅す型だった。このほか、データを暗号化せずに盗み出して金銭を要求する「ノーウェアランサム」の被害が9件あった[7]。
半期ごとの報告件数は、2020年下半期の21件から2022年上半期の114件まで一気に増え、その後は94〜116件の間で推移してきた。2025年は上半期116件、下半期110件で、1年で226件だった[8]。2026年上半期の123件は、この高い水準をさらに上回ったことになる。
図1 ランサムウェア被害の報告件数の推移(半期ごと)
被害の6割強は中小企業
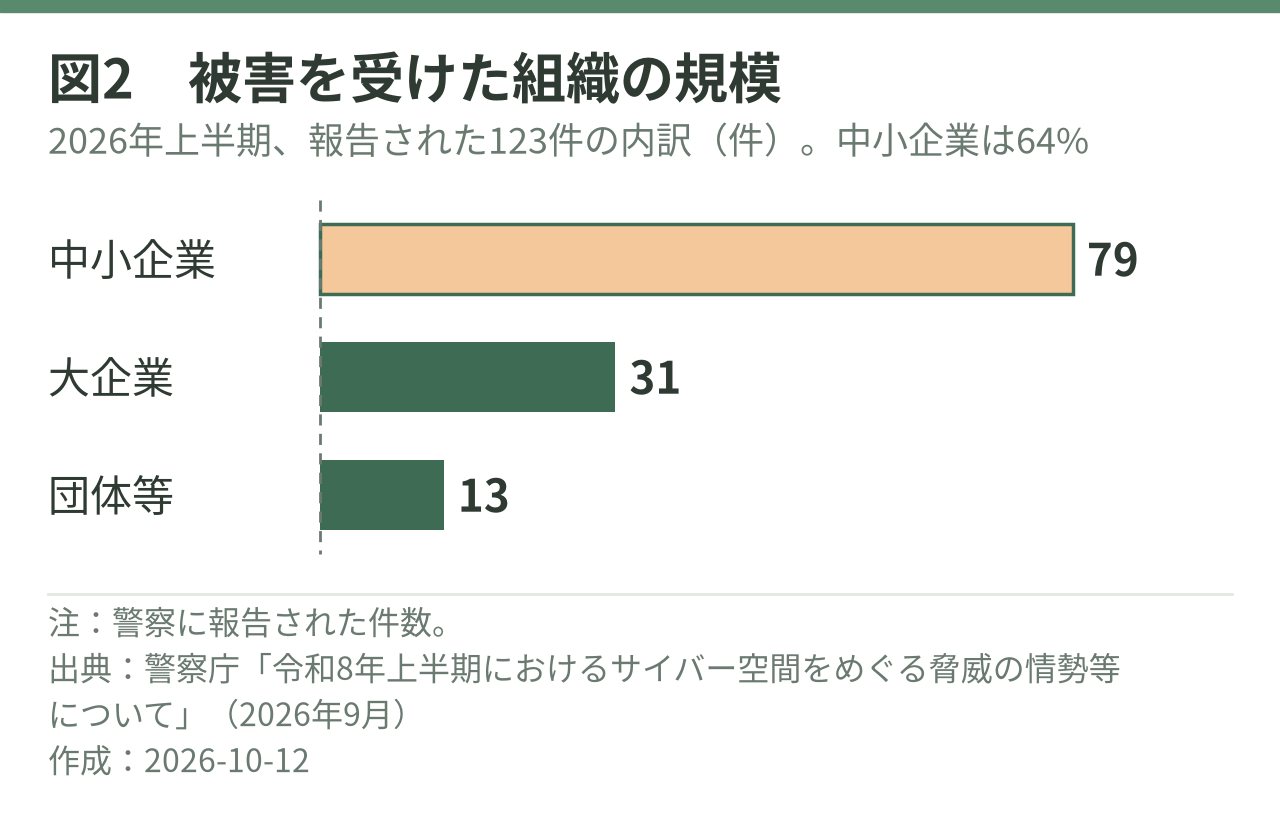
被害を受けたのは、どんな組織か。2026年上半期の123件のうち、中小企業が79件(64%)、大企業が31件、団体等が13件だった[6]。2025年も、226件のうち中小企業が143件で、約6割を占めた[8]。
業種では製造業が37件で最も多く、123件の約3割にあたる。卸売・小売業が15件、情報通信業、不動産業・物品賃貸業、医療・福祉がそれぞれ9件、建設業が8件と続く[7]。2025年も製造業が91件で最も多かった[8]。
ただし、日本の会社の大半はもともと中小企業である。中小企業の件数が多いことが、そのまま「中小企業ほど狙われやすい」ことを示すとは限らない。言えるのは、「うちは小さいから狙われない」とは言えない、ということである。そして中小企業の多くは、大企業や自治体の仕事を請け負う委託先でもある。小さな会社が被害を受けると、その先の取引先や、そこに情報を預けた一般の人にまで影響が及ぶ。
図2 ランサムウェア被害を受けた組織の規模(2026年上半期、123件)
止まる期間と、かかるお金
被害は、どれほど仕事を止めるのか。警察庁のアンケートに答えた52件のうち、すべての業務が止まったのが9件、一部の業務に影響が出たのが41件で、影響がなかったのは2件だけだった[7]。
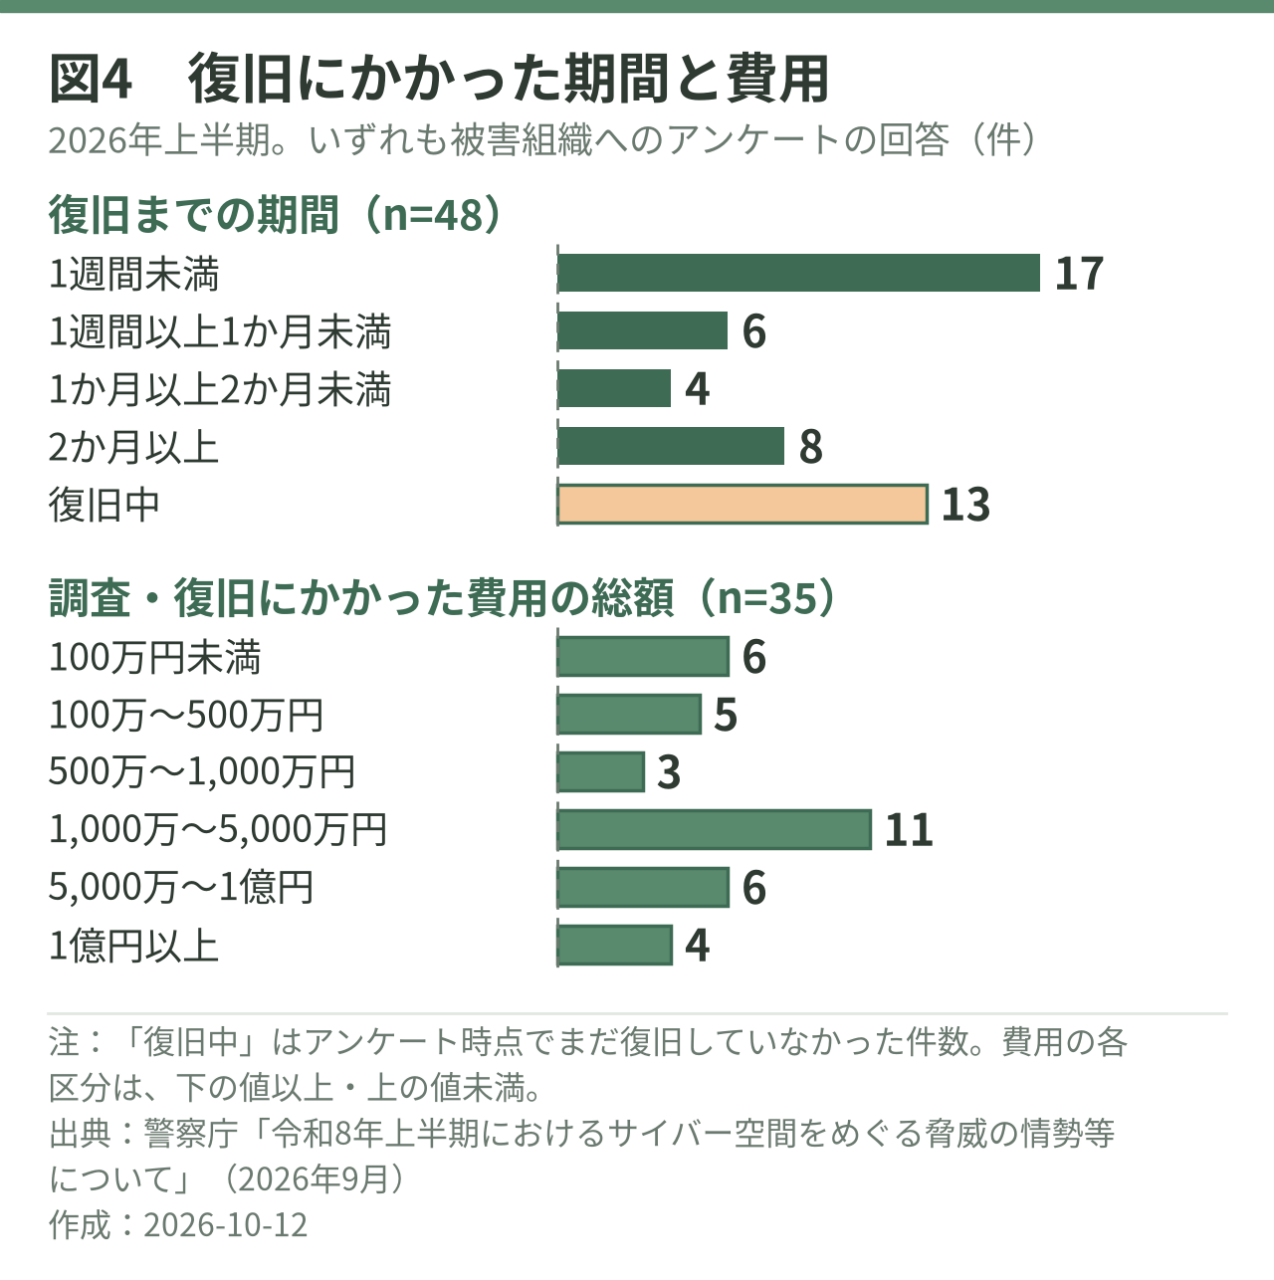
復旧までの期間を答えた48件では、1週間未満が17件、1週間以上1か月未満が6件で、1か月未満で復旧したのは合わせて23件と、半数に届かない。1か月以上2か月未満が4件、2か月以上が8件で、アンケートの時点でまだ「復旧中」だったのが13件あった[7]。
調査と復旧にかかった費用の総額を答えた35件では、1,000万円以上が21件で6割を占め、そのうち4件は1億円以上だった。100万円未満で済んだのは6件である[6]。2025年も、費用が1,000万円以上だった組織は5割を超えた[8]。
同じ1,000万円でも、組織の大きさによって重みは違う。大企業にとっては一時の出費でも、中小企業にとっては1年分の利益が消える額になりうる。しかも費用には、仕事が止まっていた間に失った売上は含まれていない。
図4 復旧にかかった期間と費用(2026年上半期)
数字が語ること、語らないこと
警察庁の数字から言えるのは、次の3つである。ランサムウェアの被害の報告は、2026年上半期に過去最多となった。被害を受けた組織の6割強は中小企業で、業種では製造業が最も多い。そして一度被害を受けると、仕事は止まり、復旧には時間もお金もかかる。
一方で、この数字が語らないこともある。ランサムウェア以外の不正アクセスによる情報の漏えいは、この123件には含まれない。郵便局アプリや佐川急便のように、私たちの暮らしに直接かかわる被害の多くは、別の形で起きている。そして何より、被害を受けた組織の向こう側にいる、取引先や利用者、つまり私たち一人ひとりへの影響は、この数字には表れない。