なぜ中小企業と委託先が狙われるのか
入口の約5割はVPN機器
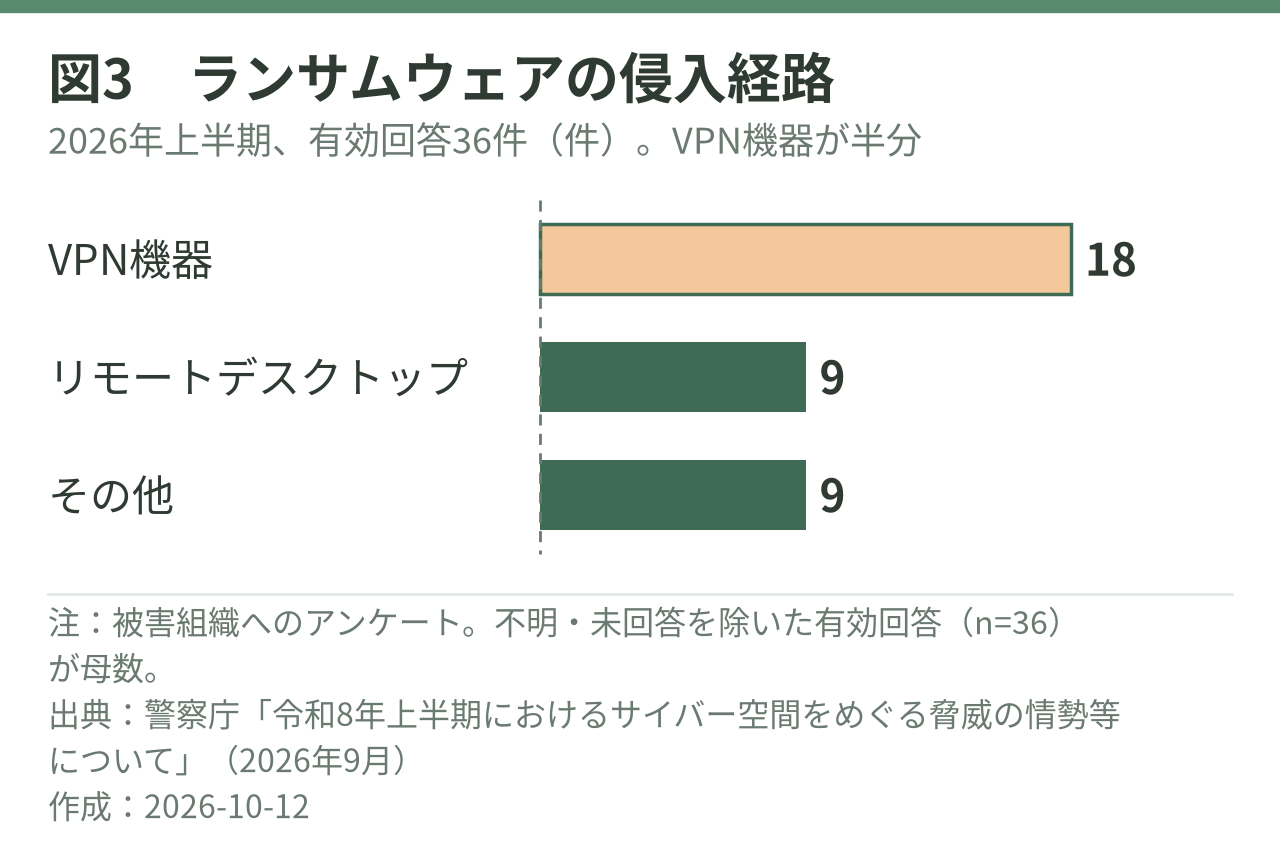
攻撃者は、どこから入ってくるのか。警察庁のアンケートで侵入の経路を答えた2026年上半期の36件のうち、18件がVPN機器からの侵入で、ちょうど半分を占めた。リモートデスクトップからの侵入が9件、その他が9件だった[7]。2025年も、有効回答92件のうち61件、約3分の2がVPN機器からだった[8]。
VPNは、会社の外から社内のネットワークに安全につなぐための仕組みである。在宅勤務や、機器の保守会社が遠隔で作業するために広く使われている。言いかえれば、VPN機器は会社の「玄関」である。玄関の鍵に欠陥(脆弱性)があったり、合鍵(アカウントとパスワード)が盗まれたりすれば、攻撃者は正面から入ってこられる。日本医科大学武蔵小杉病院、デジタル庁、両毛システムズの3件は、いずれもVPNが入口だった。
図3 ランサムウェアの侵入経路(2026年上半期、n=36)
「つながっている」から入口になる
中小企業や委託先が入口になるのは、規模が小さいからというより、大企業や自治体と「つながっている」からである。
委託先は、仕事のために委託元の情報を預かる。両毛システムズの事例では、大東ガスの顧客情報が、過去の業務でやり取りしたファイルとして委託先の社内に残っていた[15]。委託元がどれほど自社のシステムを守っていても、委託先に預けた情報は、委託先の守りに左右される。さらに、委託先がその先に仕事を再委託すれば、情報はもう一段遠くへ渡る。横須賀市のふるさと納税は、その一例である[4]。
攻撃者から見れば、守りの固い大企業を正面から狙うより、つながっている取引先から入るほうが近道になることがある。ここに、中小企業が被害の6割強を占めることと、委託先経由の被害が広がることの接点がある。
政府も「サプライチェーンを通じた侵害」を認めた
こうした状況は、政府の認識にも表れている。経済産業省は10月9日、国内の企業や組織で「サプライチェーンを通じた侵害を含め」、不正アクセスによる情報漏えいなどの被害が相次いでいるとして、注意喚起を出した。自社だけでなくサプライチェーン全体でセキュリティを管理するという認識のもと、組織のトップによる主導、脆弱性情報の早期把握と対応などを求めている。
国家サイバー統括室(NCO)や個人情報保護委員会も注意喚起を出し、JPCERTコーディネーションセンターは、API(システム同士をつなぐ窓口)経由のアクセスへの対策を勧めた[22]。
情報処理推進機構(IPA)も同じ日に、外部に公開しているアプリケーションや、利用している外部サービスの洗い出しと点検を至急行うよう呼びかけた。あわせて「不要な情報は持たない」という原則を挙げ、保有するデータを必要最小限にするよう求めている[23]。
IPAが毎年まとめる「情報セキュリティ10大脅威」の2026年版でも、組織向けの1位は「ランサム攻撃による被害」、2位は「サプライチェーンや委託先を狙った攻撃」だった[24]。
取引先の守りを「見える」ようにする
では、委託元は委託先の守りをどう確かめればよいのか。経済産業省とIPAは、サプライチェーンを構成する企業のセキュリティ対策を共通の基準で評価し、見えるようにする「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」を、2027年3月に始める準備を進めている[22][23]。委託元と委託先の双方の負担を軽くしながら、全体の水準を底上げすることを目指すという。
委託先の守りは、委託先だけの問題ではない。そこに情報を預けた委託元の問題であり、さらにその先にいる私たちの問題でもある。