写真とカメラの裏側で
写真やカメラも、こうした被害と無関係ではない。
業界の大手も例外ではなかった
カメラや写真の大手も、これまでにサイバー攻撃を受けている。いずれも2026年より前の事例だが、規模の大きな会社でも被害は起きる、ということを示している。
キヤノンの米国子会社は、2020年8月4日にランサムウェアの攻撃に気づいた。攻撃者が社内にいたのは7月20日から8月6日までで、11月25日に、2005年から2020年までに在籍した米国の従業員とその家族の情報(社会保障番号など)が対象になったと知らせた[40]。
富士フイルムは2021年6月1日の夜に不正アクセスの可能性を認識し、6月4日にランサムウェアの攻撃と確認した。影響は国内の特定のネットワークに限られたという[41]。オリンパスも2021年9月に欧州・中東・アフリカの地域で、10月に米州の地域で、それぞれ不正アクセスを受けている[42][43]。
これらの会社は、いずれも被害の後に対応を続けてきた。ここで言いたいのは、守りが足りなかったということではない。世界中に拠点と取引先を持つ大きな会社ほど、攻撃者から見た入口も多くなる、ということである。
1か所止まると、製品が止まる
カメラは、多くの部品の組み合わせでできている。その部品のどれか1つでも作れなくなると、カメラそのものが作れなくなる。このように、そこが止まると全体が止まる場所を「単一障害点」と呼ぶ。
2026年2月19日、半導体試験装置の世界最大手アドバンテストは、ランサムウェアを伴う攻撃を受けたと公表した。2月15日に社内のIT環境で異常な動きを検知し、影響を受けたシステムを隔離したという[44]。半導体試験装置は、カメラの画像センサーを含むあらゆる半導体の品質を確かめるための機械である。こうした会社が止まれば、その影響は製品の店頭に並ぶ時期にまで及びうる。
止まる原因は、サイバー攻撃だけではない。2020年10月20日には、旭化成エレクトロニクスの延岡の半導体工場で火災が起き、生産が止まった。同社は2025年に、この施設の譲渡を発表している[45]。2026年7月28日の令和8年熊本地震では、画像センサーを作るソニーセミコンダクタマニュファクチャリングの熊本テクノロジーセンター(熊本県菊陽町)[46]が生産を一時止めた。同社は7月31日、8月4日から段階的に操業を再開する予定で、8月中旬には地震の前の水準に戻る見込みだと発表した[47][48]。
カメラの工場は海外にも多い。キヤノンは台湾にデジタルカメラと交換レンズの主要な生産拠点を持ち、マレーシアでは光学レンズやシャッターユニット、ベトナムではデジタルカメラのズームにも使われるモーターを作っている[49]。ニコンはタイのアユタヤでデジタルカメラや交換レンズを作り、ラオスでも組み立てを行っている[50]。マレーシア、ベトナム、タイは、日系の工場が多い国でもある。もちろん、工場があることは被害があったことを意味しない。ただ、現地で被害が起きても、日本からは見えにくいことは覚えておきたい。
預けた写真は消えうる
IDCフロンティアの事例が示すように、クラウドに預けたデータは、預け先が止まれば戻らないことがある[5]。
データが消えるのは、攻撃のときだけではない。2020年7月30日、キヤノンの写真クラウド「image.canon」で、ソフトを新しいものに切り替えた際の不具合によって、30日以上保存されていた画像の一部が消えた。動画は戻す手段がなく、静止画は元の解像度には戻せなかった。不正アクセスや画像の流出はなかったと、同社は説明している[51]。これはサイバー攻撃ではない。それでも、クラウドに預けた写真が、攻撃でも不具合でも消えうることを示している。
バックアップがあっても、約7割が戻らなかった
では、バックアップを取っていれば安心なのか。警察庁のアンケートには、厳しい数字が出ている。
2026年上半期にランサムウェアの被害を受け、バックアップについて答えた50件のうち、44件はバックアップを取っていた。しかし、バックアップからの復元の結果を答えた40件のうち、29件、約7割が元に戻せなかった[7]。戻せなかった29件の理由で最も多かったのは「バックアップも暗号化・消去された」の14件で、「運用の不備」が8件、「その他」が7件だった[7]。
この傾向は今年に限らない。2021年から2025年までの5年間を合わせると、復元の結果を答えた547件のうち427件、約8割が戻せなかった[7]。
図5 バックアップがあっても戻らない(2026年上半期)
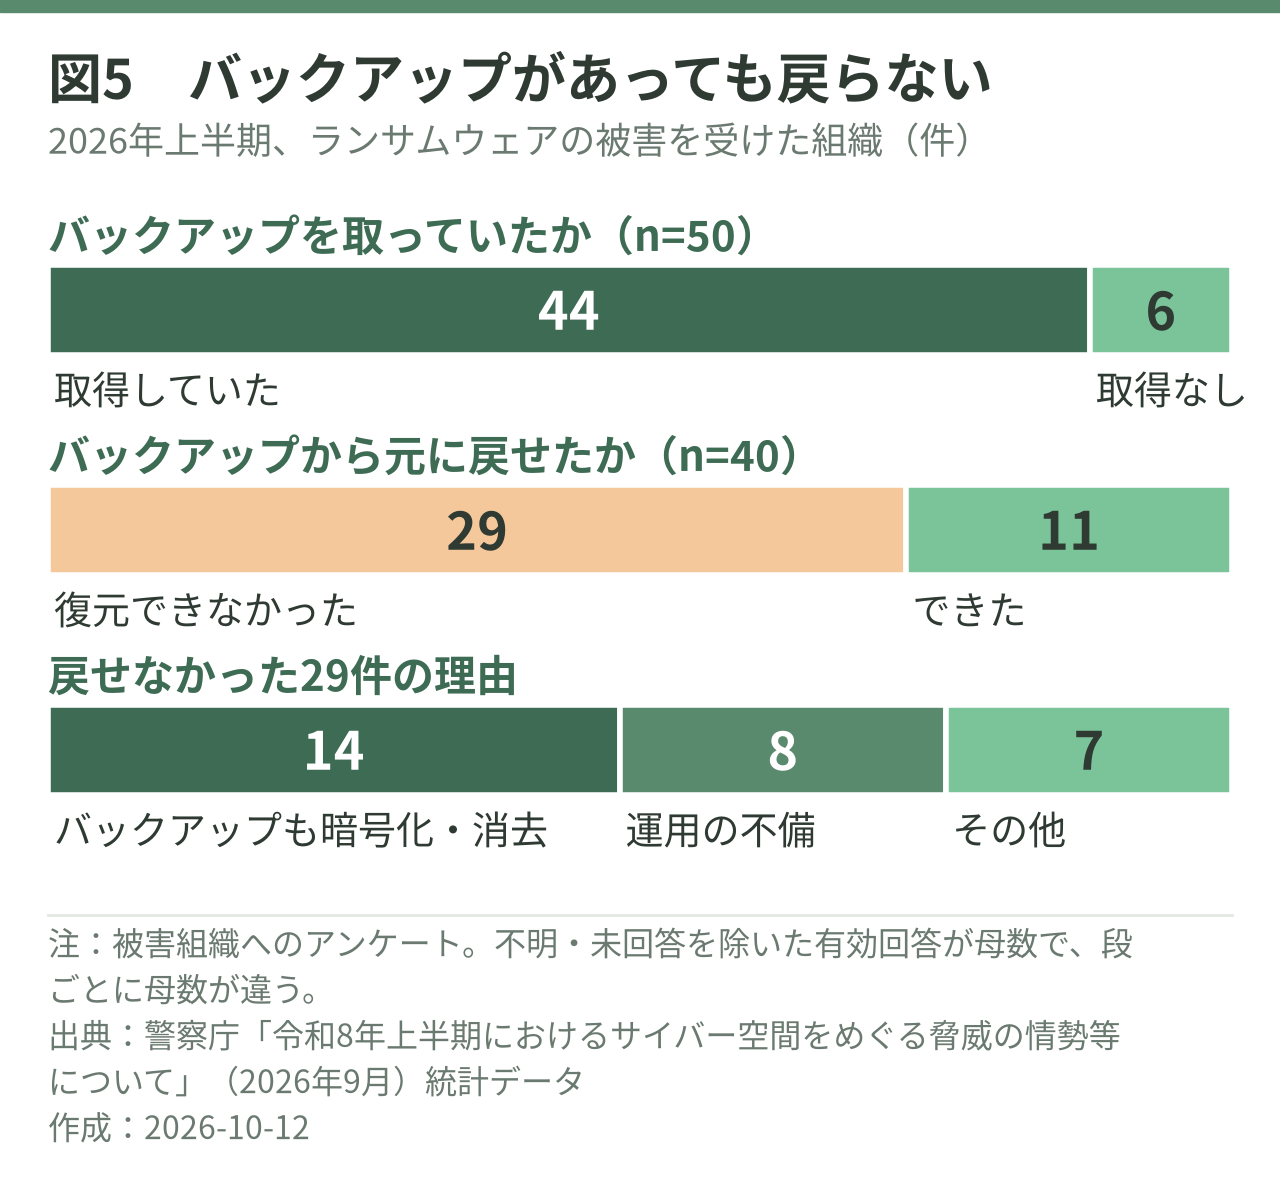
攻撃者は、バックアップがあれば身代金が取れないことを知っている。だから、つながったままのバックアップは、本体と一緒に暗号化されたり消されたりする。
これは会社に限った話ではない。スマートフォンの写真を、つながったままのクラウド1か所だけに置いている人は多い。そこで覚えておきたいのが「3-2-1」という考え方である。データを3つ持ち、2種類の異なる記録媒体に分けて保存し、そのうち1つは別の場所に置く。1つをふだんはつながっていない状態にしておけば、攻撃でも不具合でも、すべてを一度に失う可能性は小さくなる。
| 切り口 | 事例 | 何が言えるか |
|---|---|---|
| 業界も例外ではない | キヤノン米国子会社(2020年)、富士フイルム(2021年)、オリンパス(2021年) | 大手でもランサムウェアや不正アクセスの被害を受けてきた |
| 半導体・部材の供給網 | アドバンテスト(2026年2月、ランサムウェア) | 部品の品質を確かめる会社が止まると、その先の製品にも影響しうる |
| 単一障害点(攻撃以外) | 旭化成エレクトロニクス延岡工場の火災(2020年)、令和8年熊本地震(2026年7月) | 火災や地震でも、1か所の工場が止まると供給が止まる |
| 工場がある国 | キヤノン(台湾・マレーシア・ベトナム)、ニコン(タイ・ラオス) | 日系工場の多い国と重なる。工場の所在は被害を意味しない |
| 写真データの消失 | IDCフロンティア(2026年10月、攻撃)、image.canon(2020年、不具合) | 攻撃でも不具合でも、預けた写真は消えうる |
自分の写真は、自分で守る
写真とカメラの裏側には、目に見えない多くの会社と工場、そしてデータを預かる仕組みがある。その1つが止まるだけで、新しいカメラが届くのが遅れたり、預けた写真が戻らなくなったりする。私たちにできるのは、止まることを前提に備えておくことである。